NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel
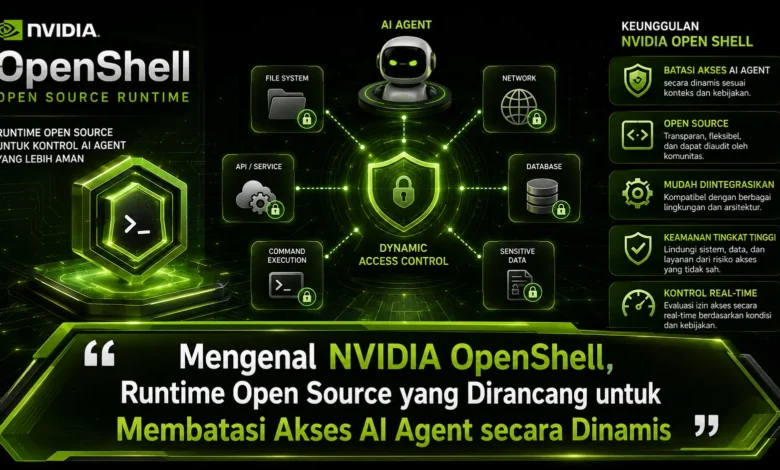
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
NVIDIA OpenShell Membawa Lapisan Keamanan ke Runtime AI Agent
NVIDIA OpenShell dikembangkan sebagai runtime open source yang dirancang untuk menjalankan AI agent secara lebih terkontrol. Pendekatan ini menjadi lebih dibutuhkan karena AI agent modern dapat menjalankan berbagai proses yang berinteraksi dengan lingkungan sistem.
Daripada membuka seluruh sumber daya sistem, OpenShell menempatkan agent dalam lingkungan yang dibatasi. Kemampuan membaca dan menulis data, koneksi jaringan, aktivitas eksekusi, serta akses terhadap komponen sistem dapat dikendalikan melalui kebijakan. Melalui pendekatan tersebut, TEKNOLOGI AI dapat mempertahankan kemampuan agent tanpa harus membuka seluruh lingkungan secara bebas.
OpenShell Menggunakan Isolasi untuk Membatasi Dampak Aktivitas Agent
Sandbox menjadi bagian strategis dalam pendekatan keamanan OpenShell. Dengan mekanisme sandbox, agent dapat melakukan tugas dalam lingkungan terkendali. Sasaran utamanya adalah membatasi jangkauan aktivitas agent.
Pada penerapan tertentu, apabila agent hanya membutuhkan folder proyek, maka izin menuju direktori di luar pekerjaan dapat ditahan oleh kebijakan runtime. Konsep yang sama dapat diperluas ke komponen runtime lainnya, sehingga aktivitas yang keluar dari tujuan memiliki ruang dampak yang lebih terbatas. Pendekatan sandbox tersebut membuat TEKNOLOGI agentic AI lebih mudah ditempatkan dalam lingkungan terkontrol.
Kebijakan Dinamis Membuat Akses Agent Lebih Fleksibel
Aktivitas autonomous agent dapat berkembang mengikuti tugas yang sedang dijalankan. Dalam satu proses, agent mungkin hanya membutuhkan akses file, sedangkan pada tahap berikutnya agent dapat membutuhkan endpoint eksternal. Dengan karakter tersebut, policy yang lebih fleksibel menjadi komponen strategis.
Melalui kebijakan runtime, developer dapat menentukan tindakan yang diperbolehkan berdasarkan kebutuhan tugas. Saat workflow membutuhkan penyesuaian, kebijakan dapat diubah tanpa menghilangkan pembatasan terhadap resource lain. Model semacam ini membantu menyeimbangkan keamanan dan fleksibilitas, sesuatu yang makin relevan ketika TEKNOLOGI AI memperoleh tanggung jawab lebih besar.
Filesystem Jaringan dan Proses Bisa Dikendalikan Lebih Terarah
Sistem file, jaringan, dan aktivitas program merupakan komponen utama yang membutuhkan pembatasan ketika AI agent memperoleh kemampuan bertindak. Ketika seluruh resource dibuka, agent dapat menggunakan sumber daya di luar tugas.
OpenShell memungkinkan kontrol dibangun pada lapisan eksekusi. Interaksi dengan direktori dapat disesuaikan dengan ruang kerja, sedangkan network egress dapat diatur berdasarkan policy. Kontrol terhadap proses turut membantu menjaga identitas serta ruang kerja agent. Strategi tersebut membuat TEKNOLOGI AI tidak hanya diarahkan melalui prompt.
Pengelolaan Kredensial Menjadi Bagian Penting Keamanan AI Agent
Autonomous agent yang menggunakan berbagai API sering menggunakan token atau informasi akses agar dapat menjalankan tugas. Credential tersebut perlu dikelola secara hati hati karena paparan token dapat membuka kemampuan tambahan.
Pendekatan runtime terkontrol membantu mengendalikan penggunaan informasi autentikasi. Melalui mekanisme tersebut, agent dapat mendapatkan kemampuan yang dibutuhkan untuk tugas tertentu tanpa mendapatkan informasi sensitif melebihi kebutuhan. Model keamanan tersebut menjadi semakin penting ketika TEKNOLOGI agentic AI digunakan dalam lingkungan perusahaan.
Keamanan Runtime Melengkapi Instruksi dan Guardrail pada Tingkat Model
System prompt dapat menjelaskan tindakan yang diizinkan, tetapi lapisan tersebut memiliki fungsi berbeda dari kontrol runtime. Apabila autonomous agent mampu melakukan tindakan nyata, diperlukan batas tambahan yang tidak bergantung sepenuhnya pada respons AI.
Pada bagian tersebut OpenShell menawarkan pendekatan yang menarik dengan menempatkan enforcement pada runtime. Ketika sistem agentic meminta akses yang tidak diberikan, runtime dapat mempertahankan pembatasan. Integrasi kebijakan model serta enforcement teknis dapat membangun pendekatan keamanan yang lebih berlapis untuk TEKNOLOGI autonomous agent.
Kesimpulan, Sandbox dan Policy Fleksibel Membantu Mengontrol AI Agent
Pendekatan OpenShell menunjukkan bahwa perkembangan AI agent perlu diikuti peningkatan keamanan. Ruang eksekusi terkontrol, aturan runtime fleksibel, kontrol filesystem dan jaringan, serta perlindungan credential dapat memberikan batas operasional lebih jelas.
Ke depan, pendekatan keamanan yang diterapkan sejak lapisan eksekusi berpotensi menjadi semakin penting seiring TEKNOLOGI AI agent terhubung dengan lebih banyak sistem perusahaan. Bagaimana menurut Anda, apakah sandbox dan policy dinamis akan menjadi kebutuhan utama implementasi agentic AI? Berikan perspektif Anda mengenai NVIDIA OpenShell dan ikuti pembahasan berikutnya untuk memahami perubahan keamanan AI modern.
