NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel
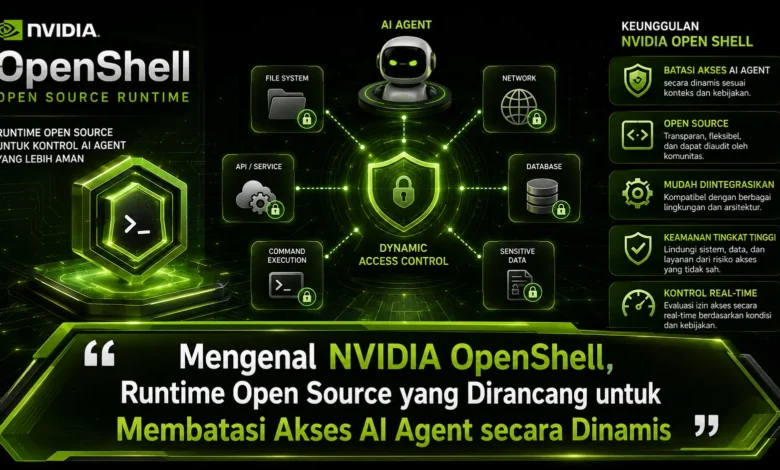
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
Keamanan AI Agent Mulai Diperkuat Langsung pada Tingkat Runtime
OpenShell dari NVIDIA dikembangkan sebagai runtime open source yang dirancang untuk menjalankan AI agent secara lebih terkontrol. Konsep tersebut menjadi lebih dibutuhkan karena autonomous agent generasi baru dapat melakukan tindakan secara aktif yang melibatkan resource komputer.
Alih alih memberikan akses luas sejak awal, OpenShell mengoperasikan workload melalui sandbox yang terkontrol. Kemampuan membaca dan menulis data, koneksi jaringan, proses yang berjalan, serta penggunaan resource lainnya dapat diatur sesuai kebutuhan. Dengan cara tersebut, TEKNOLOGI AI dapat mempertahankan kemampuan agent tanpa memberikan izin yang lebih luas dari kebutuhan.
Lingkungan Sandbox Menjadi Fondasi Penting Keamanan Agentic AI
Sandbox menjadi fondasi penting dalam arsitektur runtime AI agent. Melalui isolasi tersebut, agent dapat beroperasi tanpa mendapatkan akses penuh terhadap host. Fungsi pentingnya adalah membatasi jangkauan aktivitas agent.
Pada penerapan tertentu, apabila agent hanya membutuhkan folder proyek, maka akses terhadap bagian filesystem lainnya dapat ditahan oleh kebijakan runtime. Prinsip tersebut dapat diperluas ke komponen runtime lainnya, sehingga aktivitas yang keluar dari tujuan memiliki batas operasional yang lebih jelas. Pendekatan sandbox tersebut membuat TEKNOLOGI agentic AI lebih mudah ditempatkan dalam lingkungan terkontrol.
Kontrol Akses Dinamis Menjadi Pembeda Penting dalam Runtime Agent
Aktivitas autonomous agent dapat berubah selama proses berlangsung. Pada kondisi tertentu, agent mungkin hanya membutuhkan akses file, sedangkan pada tahap berikutnya agent dapat memerlukan koneksi ke layanan tertentu. Dengan karakter tersebut, policy yang lebih fleksibel menjadi komponen strategis.
Menggunakan policy terstruktur, developer dapat membatasi kemampuan agent berdasarkan fungsi yang diperlukan. Saat workflow membutuhkan penyesuaian, kebijakan dapat diperbarui tanpa menghilangkan pembatasan terhadap resource lain. Strategi ini membantu menyeimbangkan keamanan dan fleksibilitas, sesuatu yang semakin dibutuhkan ketika TEKNOLOGI AI memperoleh tanggung jawab lebih besar.
Kontrol Runtime Membantu Menjaga Aktivitas Agent Tetap Sesuai Kebijakan
Filesystem, jaringan, dan process execution merupakan area penting yang harus dikelola ketika AI agent memperoleh kemampuan bertindak. Apabila izin diberikan tanpa batas, agent dapat menggunakan sumber daya di luar tugas.
Pendekatan OpenShell memungkinkan kebijakan diterapkan pada berbagai aktivitas runtime. Kemampuan membaca atau menulis file dapat diatur melalui kebijakan, sedangkan koneksi keluar dapat diatur berdasarkan policy. Pembatasan program turut memperkuat pemisahan aktivitas runtime. Strategi tersebut membuat TEKNOLOGI AI memiliki batas teknis yang ditegakkan oleh lingkungan eksekusi.
Credential Runtime Membantu Mengurangi Paparan Rahasia Sistem
Autonomous agent yang menggunakan berbagai API sering menggunakan token atau informasi akses agar bisa melakukan integrasi. Credential tersebut perlu diberikan secara terbatas karena akses yang terlalu luas dapat meningkatkan risiko.
Arsitektur keamanan OpenShell membantu mengendalikan penggunaan informasi autentikasi. Menggunakan strategi tersebut, agent dapat mengakses layanan sesuai izin yang diberikan tanpa mendapatkan informasi sensitif melebihi kebutuhan. Prinsip seperti ini menjadi lebih relevan ketika TEKNOLOGI agentic AI menangani workflow yang memiliki banyak integrasi.
Keamanan Runtime Melengkapi Instruksi dan Guardrail pada Tingkat Model
Aturan berbasis bahasa alami dapat mengarahkan perilaku agent, tetapi instruksi tidak menggantikan pembatasan teknis. Ketika agent memiliki kemampuan menjalankan kode, diperlukan mekanisme pengamanan yang tetap berlaku pada lingkungan eksekusi.
Di sinilah OpenShell menawarkan pendekatan yang menarik dengan mengendalikan resource secara teknis. Apabila agent mencoba resource di luar kebijakan, runtime dapat menegakkan aturan yang berlaku. Kombinasi antara guardrail model dan kontrol runtime dapat menciptakan fondasi yang lebih kuat untuk TEKNOLOGI autonomous agent.
Kesimpulan, Sandbox dan Policy Fleksibel Membantu Mengontrol AI Agent
Kehadiran NVIDIA OpenShell menggambarkan bahwa pertumbuhan agentic AI harus disertai pembatasan yang lebih terstruktur. Ruang eksekusi terkontrol, policy yang dapat disesuaikan, pengelolaan resource, serta pengamanan autentikasi dapat membantu membentuk lingkungan agent yang lebih aman.
Dalam perkembangan berikutnya, pendekatan pengamanan agent berbasis kebijakan berpotensi menjadi semakin penting seiring TEKNOLOGI AI agent terhubung dengan lebih banyak sistem perusahaan. Dari sudut pandang Anda, apakah kontrol runtime yang fleksibel akan berkembang sebagai fondasi autonomous agent? Berikan perspektif Anda mengenai masa depan agentic AI dan ikuti pembahasan berikutnya untuk mengetahui perkembangan runtime autonomous agent.
